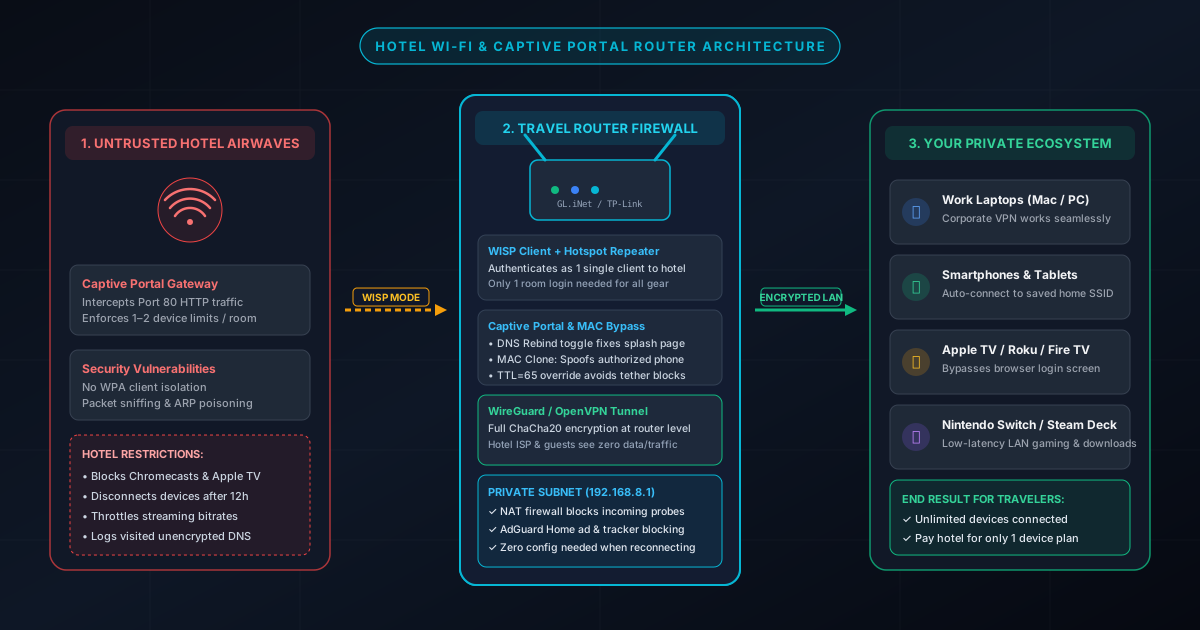
Ang Suliranin: Bakit Nagkakaproblema ang Hotel Wi-Fi sa mga Personal na Device
Dinisenyo ng mga hotel at resort ang kanilang mga wireless network upang i-maximize ang singil bawat kuwarto, kontrolin ang paggamit ng bandwidth, at protektahan ang legal na pananagutan gamit ang mga captive portal. Subalit, ang lumang arkitekturang ito ay nagdudulot ng malaking abala para sa mga biyaherong may dalang maraming smart device:
- Mahigpit na Limitasyon sa Device: Maraming hotel (lalo na sa Europa, Asya, at mga mamahaling resort) ang nagpapahintulot lamang ng 1 o 2 device bawat kuwarto. Ang pagkakabit ng pangatlong device ay sumisingil ng $10 hanggang $20 araw-araw.
- Pumapalpak ang mga Streaming Device: Ang Apple TV, Chromecast, Roku, at Nintendo Switch ay walang kumpletong web browser. Kapag direktang ikinabit sa Wi-Fi ng hotel, naiipit sila sa captive portal at hindi mailo-load ang login page.
- Walang Client Isolation (Banta sa Seguridad): Sa karaniwang pampublikong Wi-Fi ng hotel, magkakasama ang lahat ng bisita sa iisang broadcast domain. Sinumang gumagamit ng Wireshark o ARP spoofing tools ay maaaring sumilip sa hindi naka-encrypt na data at mag-scan ng mga bukas na port sa iyong laptop.
Tinatapos ng isang dedicated pocket travel router ang tatlong suliraning ito nang sabay-sabay. Sa pamamagitan ng pagtakbo sa WISP (Wireless Internet Service Provider) mode, kumokonekta ang router sa Wi-Fi ng hotel bilang iisang rehistradong kliyente sa WAN radio nito, habang nagbo-broadcast ng isang pribado at ligtas na Wi-Fi network na may NAT firewall para sa lahat ng iyong personal na gadyet.
Step-by-Step na Gabay: Paano Ikonekta ang Travel Router sa Wi-Fi ng Hotel
Sundin ang standardized checklist na ito sa tuwing darating ka sa isang bagong hotel, Airbnb, o airport lounge:
Hakbang 1: Isaksak ang Router at Suriin ang Tamang Lokasyon
Isaksak ang iyong travel router sa isang 5V/2A o 5V/3A USB-C wall charger o power bank na may mataas na kapasidad. Mahalagang tip sa signal: Huwag ilalagay ang router sa likod ng TV ng hotel o sa loob ng metal na cabinet. Ang mga flat-screen TV ay may makakapal na metal shielding na nagpapahina sa signal ng Wi-Fi nang 15 hanggang 25 dB, na nagiging sanhi ng packet loss. Ilagay ang router sa ibabaw ng desk na may direktang linya patungo sa pinto ng pasilyo kung saan nakalagay ang access point ng hotel.
Hakbang 2: Kumonekta sa Pribadong Wi-Fi ng Iyong Router
Sa iyong smartphone o laptop, buksan ang Wi-Fi settings at kumonekta sa pribadong Wi-Fi network ng iyong travel router (nakasulat ang SSID sa ilalim ng unit, hal. GL-MT3000-xxx). Huwag munang kumonekta sa Wi-Fi ng hotel sa hakbang na ito.
Hakbang 3: Buksan ang Admin Console ng Router
Magbukas ng web browser at pumunta sa default IP address ng router (karaniwang http://192.168.8.1 para sa GL.iNet o http://192.168.1.1 sa iba). Mag-login gamit ang iyong admin password.
Hakbang 4: I-scan at Kumonekta sa Wi-Fi ng Hotel (WISP Repeater Mode)
Sa control panel, pumunta sa seksyong Internet, i-click ang Repeater, at piliin ang Scan. Piliin ang bukas na Guest Wi-Fi ng hotel at i-click ang Join (Kumonekta).
Hakbang 5: Mag-authenticate sa Captive Portal ng Hotel
Kapag nakakabit na ang WAN radio ng router sa hotel, magbukas ng bagong tab sa browser ng iyong telepono o laptop at subukang mag-load ng isang hindi naka-encrypt na website gaya ng http://neverssl.com. Agad na lalabas ang captive portal page ng hotel. Ilagay ang iyong room number, apelyido, at tanggapin ang mga tuntunin.
Hakbang 6: Kumpirmahin ang Koneksyon at I-on ang WireGuard VPN
Kapag matagumpay nang naka-log in, magkakaroon na ng internet access ang lahat ng mga device na nakakonekta sa iyong travel router gamit ang nag-iisang login na iyon. Bumalik sa admin dashboard ng router at i-on ang WireGuard VPN upang i-encrypt ang lahat ng papalabas na trapiko laban sa paniniktik.
Ang 5 Maaasahang Teknikal na Solusyon Kapag Ayaw Gumana ng Hotel Wi-Fi
Kung hindi lumalabas ang login page o nagkakaroon ng error, sundin ang limang subok na solusyong ito:
Solusyon 1: I-clone ang MAC Address ng Naka-authenticate nang Smartphone
May mga advanced hotel gateway na humaharang sa mga intermediate router. Ang MAC Address Cloning ang pinakamabisang paraan upang malampasan ito nang 100%:
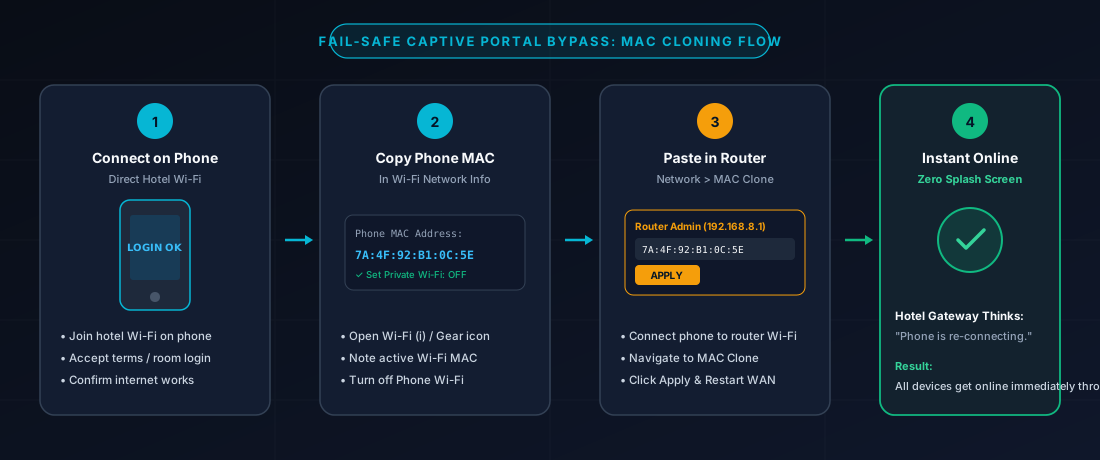
Proseso ng MAC Cloning: i-authenticate muna ang smartphone sa network ng hotel, saka ilipat ang awtorisadong MAC address sa WAN port ng travel router.
- I-authenticate muna ang smartphone: Idiskonekta ang cellphone mula sa travel router at direktang kumonekta sa Wi-Fi ng hotel. Kumpletuhin ang room login sa portal page at tiyaking gumagana na ang internet.
- Kunin ang totoong MAC address: Sa Wi-Fi settings ng cellphone, patayin ang "Private Wi-Fi Address" upang lumabas ang permanenteng hardware MAC address, at kopyahin ang 12 hexadecimal characters.
- Patayin ang Wi-Fi ng cellphone: Pansamantalang i-off ang Wi-Fi ng cellphone upang maiwasan ang duplicate MAC address conflict sa hotel network, at muling kumonekta sa iyong travel router.
- I-paste ang MAC sa router: Buksan ang console ng router (192.168.8.1), pumunta sa Network > MAC Clone, i-paste ang MAC address ng telepono sa WAN Clone field, at i-click ang Apply. Kikilalanin agad ng gateway ng hotel ang router bilang ang nauna nang na-authenticate na telepono!
Solusyon 2: Pansamantalang I-disable ang DNS Rebinding Protection
Ang mga OpenWrt-based router ay may tampok na DNS Rebinding Attack Protection, na humaharang sa mga pampublikong domain na nagre-resolve sa mga pribadong IP range (RFC 1918). Dahil ang mga captive portal ng hotel ay madalas nagre-redirect sa mga lokal na IP gaya ng 10.0.0.1 o 172.16.0.1, hinaharang ito ng router bilang banta sa seguridad.
Solusyon: Sa console ng router, pumunta sa Network > DNS at i-disable pansamantala ang DNS Rebinding Protection. I-reload ang login page, at maaari mo itong ibalik kapag nakakonekta na.
Solusyon 3: Pilitin ang Browser sa Hindi Naka-encrypt na HTTP (I-bypass ang HSTS)
Nagpapatupad ang mga modernong browser ng mahigpit na HSTS sa mga sikat na site tulad ng Google. Kung susubukan mong magbukas ng mga ito, tatanggihan ng browser ang unencrypted redirect ng hotel at magpapakita ng pulang error. Magbukas ng incognito tab at mag-type ng isa sa mga unencrypted HTTP URL na ito:
http://neverssl.com(ang pinaka-epektibong opsyon sa buong mundo)http://captive.apple.com/hotspot-detect.html(opisyal na test ng Apple)http://connectivitycheck.gstatic.com/generate_204(opisyal na test ng Android)http://1.1.1.1(direktang kahilingan sa IP nang walang DNS)
Solusyon 4: Baguhin ang Local Subnet IP upang Maiwasan ang Gateway Conflict
Kung ang hotel ay nagbibigay ng mga IP address sa hanay na 192.168.8.x at ginagamit din ng iyong travel router ang 192.168.8.1 sa LAN nito, magkakaroon ng malubhang Subnet IP Collision.
Solusyon: Sa settings ng router, pumunta sa Network > LAN at baguhin ang IP sa ibang hanay tulad ng 192.168.12.1 o 10.99.1.1. I-save at muling kumonekta.
Solusyon 5: I-bypass ang Enterprise TTL Inspection
Ang ilang mga enterprise hotel network (gaya ng Nomadix o Cisco Meraki) ay nagmamanman sa Time-To-Live (TTL) value ng mga packet. Karaniwang nagpapadala ang computer ng packet na may TTL = 64. Kapag dumaan ito sa isang router, bumababa ito sa 63. Nahahalata ng gateway na may nakakabit na router at agad itong bina-block.
Solusyon: Sa advanced OpenWrt interface (LuCI), pumunta sa Network > Firewall > Custom Rules at idagdag ang command na ito:
iptables -t mangle -A POSTROUTING -j TTL --ttl-set 65Itinatakda ng command na ito ang palabas na packet sa TTL 65, kaya pagdating sa gateway ng hotel ay eksaktong 64 ito, na nagpapanggap na 100% direktang nakakabit na PC.
Wireless WISP Repeating laban sa Hotel Ethernet Wall Ports
Maraming kuwarto sa hotel ang may RJ45 Ethernet wall port malapit sa mesa. Narito ang direktang paghahambing ng wired connection laban sa wireless WISP mode:
| Teknikal na Pamantayan | Wireless Repeater Mode (WISP) | Ethernet Wall Port (Kable) |
|---|---|---|
| Dali ng Pagkabit at Paglipat | Ganap na wireless, gumagana kahit saan sa kuwarto nang walang kable. | Kailangang humanap ng aktibong port at magdala ng flat Cat6 cable. |
| Pagbaba ng Bilis at Bandwidth | Maaaring mabawasan ng hanggang 50% ang bilis sa mga router na may iisang radio. | 100% buong bilis ng linya nang walang nawawalang bilis. |
| Proteksyon sa Interference | Naaapektuhan ng 2.4/5GHz congestion at makakapal na pader ng hotel. | Walang signal interference, pinakamababang ping, at matatag para sa calls. |
| Pag-navigate sa Captive Portal | Kinakailangan ang karaniwang web authentication. | Kailangan pa rin ng login, ngunit iniiwasan ang lahat ng radio drops. |
Pro-tip sa pagbiyahe: Palaging maglagay ng 2-metrong flat Cat6 cable sa iyong bagahe. Kapag may gumaganang port sa kuwarto, mas magiging mabilis at matatag ang iyong koneksyon para sa video calls at streaming.
Mga Inirerekomendang Travel Router para sa Hotel Captive Portals
Hindi lahat ng regular na router sa bahay ay sumusuporta sa WISP at advanced MAC cloning. Narito ang dalawang pinakasikat at subok na modelo mula sa GL.iNet:
GL.iNet GL-MT3000 (Beryl AX)
May 2.5GbE WAN port, dual-core 1.3GHz CPU, at hardware-accelerated WireGuard hanggang ~300 Mbps. Ang standard para sa mabilis na paglagpas sa hotel captive portals gamit ang 1-click MAC clone sa app.
- ✓ 1-Click captive portal assistant sa mobile app
- ✓ Mabilis na WireGuard speed (~300 Mbps)
- ✓ USB 3.0 port para sa 5G tethering mula sa telepono
GL.iNet GL-AXT1800 (Slate AX)
May Qualcomm quad-core enterprise processor, 3 Gigabit Ethernet ports, at MicroSD slot (hanggang 512GB) para sa local movie streaming at file sharing nang hindi gumagamit ng data ng hotel.
- ✓ Kayang magkonekta ng hanggang 120 client devices
- ✓ Built-in MicroSD NAS local storage server
- ✓ May pisikal na toggle switch sa gilid para sa modes
Nais mo bang ikumpara ang 7 pinakamahusay na modelo, kabilang ang budget options na mas mababa sa $45 at mga may built-in battery? Basahin ang aming kumpletong gabay sa pinakamahusay na travel routers para sa 2026.