Дилемма: почему Wi-Fi в отелях создает проблемы для личных устройств
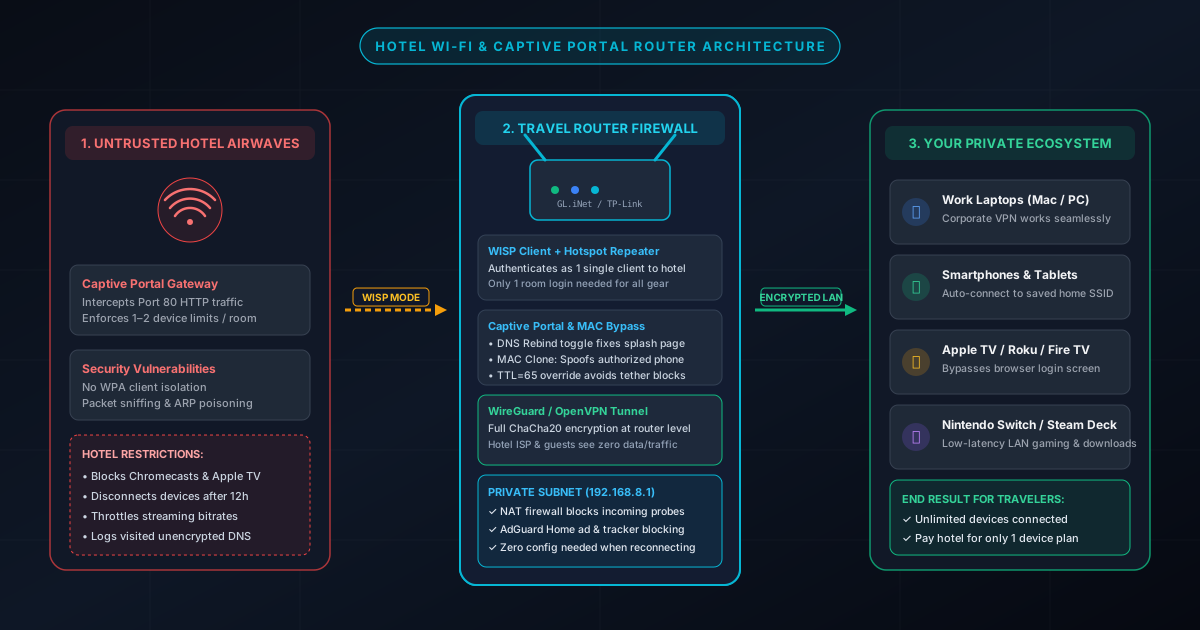
Отели и курорты настраивают свои беспроводные сети для решения трех основных задач: выставление счетов за номер, ограничение нагрузки на канал и соблюдение юридических норм через страницы авторизации (Captive Portals). Однако такая устаревшая архитектура порождает постоянные проблемы для путешественников с несколькими умными гаджетами:
- Жесткие лимиты на количество устройств: Большинство отелей (особенно в Европе, Азии и на курортах) разрешают подключать лишь 1–2 устройства на номер. За третье устройство требуют доплату от $10 до $20 в сутки.
- Медиаплееры без браузера не работают: Apple TV, Chromecast, Roku и Nintendo Switch лишены встроенного веб-браузера. Подключаясь к сети отеля, они зависают на стадии перенаправления и не могут загрузить страницу входа.
- Отсутствие изоляции клиентов (угроза безопасности): В общей сети отеля все гости находятся в одном широковещательном домене. Любой злоумышленник с анализатором трафика (Wireshark) или утилитами ARP-спуфинга может перехватывать незашифрованные данные и сканировать порты вашего ноутбука.
Компактный дорожный роутер решает все три проблемы одновременно. Работая в режиме WISP (беспроводного провайдера), роутер подключается к гостиничной сети как единственный авторизованный клиент через WAN-радиомодуль, одновременно раздавая защищенную локальную сеть с NAT-файрволом для всех ваших гаджетов.
Пошаговое руководство: как подключить дорожный роутер к Wi-Fi отеля
Используйте этот проверенный чек-лист каждый раз при заселении в отель, апартаменты или коворкинг:
Шаг 1: Подключите питание роутера и выберите правильное место
Подключите дорожный роутер к сетевому адаптеру USB-C на 5V/2A или 5V/3A либо к емкому повербанку. Совет по радиофизике: Никогда не прячьте роутер за телевизор отеля или в металлический шкаф. Плоские телевизоры имеют плотное электромагнитное экранирование, гасящее сигнал Wi-Fi на 15–25 дБ, что приводит к потерям пакетов. Поставьте устройство на прикроватную тумбочку или рабочий стол в прямой видимости двери коридора, где установлена отельная точка доступа.
Шаг 2: Подключитесь к собственной приватной сети Wi-Fi роутера
На смартфоне или ноутбуке откройте настройки Wi-Fi и подключитесь к персональной сети вашего дорожного роутера (имя сети указано на наклейке снизу, например GL-MT3000-xxx). На этом этапе не подключайтесь к сети отеля.
Шаг 3: Откройте панель управления администратора
Запустите веб-браузер и перейдите по стандартному IP-адресу роутера (обычно http://192.168.8.1 для GL.iNet или http://192.168.1.1 для других моделей). Введите свой пароль администратора.
Шаг 4: Просканируйте эфир и подключитесь к Wi-Fi отеля (режим WISP)
В веб-интерфейсе откройте раздел Internet, выберите Repeater и нажмите Scan. Найдите открытую сеть отеля (Guest Wi-Fi) и нажмите Join (Подключиться).
Шаг 5: Пройдите авторизацию на странице Captive Portal отеля
Как только роутер установит радиосвязь с сетью отеля, откройте новую вкладку в браузере телефона или ноутбука и перейдите на любой незашифрованный сайт, например http://neverssl.com. Сразу же откроется страница входа отеля. Введите номер комнаты, фамилию и подтвердите условия.
Шаг 6: Проверьте доступ в интернет и активируйте WireGuard VPN
После успешной авторизации интернет заработает сразу на всех устройствах, подключенных к вашему дорожному роутеру. Вернитесь в панель роутера и включите клиент WireGuard VPN, чтобы полностью зашифровать исходящий трафик от слежки со стороны персонала отеля и соседей.
5 безотказных технических способов решить проблемы с порталом отеля
Если страница авторизации не открывается, зависает или выдает ошибку, примените эти 5 проверенных инженерных приемов:
Способ 1: Клонирование MAC-адреса авторизованного смартфона
Некоторые корпоративные шлюзы распознают промежуточные роутеры и блокируют перенаправление. Клонирование MAC-адреса (MAC Cloning) решает эту проблему со стопроцентной гарантией:
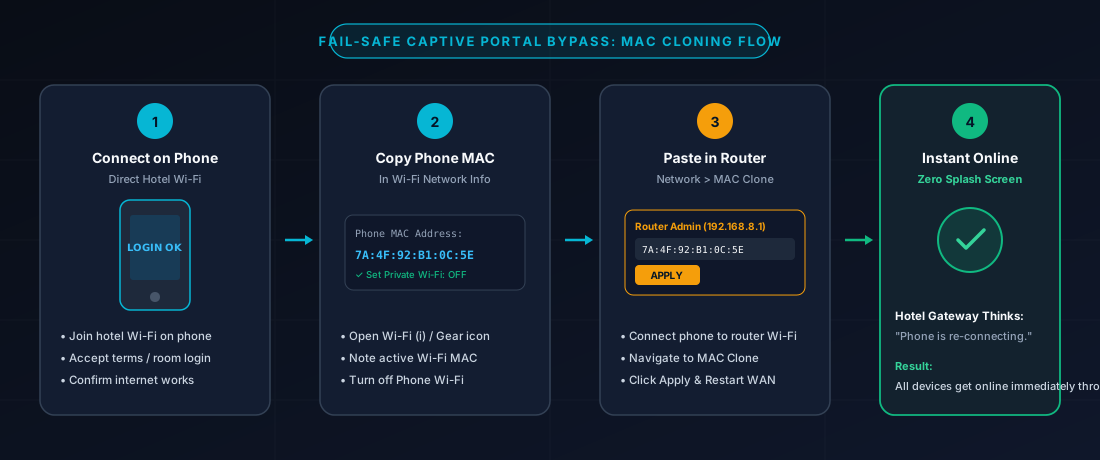
Принцип клонирования MAC: сначала авторизуйте смартфон в сети отеля, затем передайте его подтвержденный MAC-адрес на WAN-порт дорожного роутера.
- Сначала авторизуйте телефон: Отключите телефон от роутера и подключитесь напрямую к Wi-Fi отеля. Введите номер комнаты и убедитесь, что интернет работает.
- Узнайте аппаратный MAC-адрес: В настройках сети Wi-Fi телефона отключите «Частный адрес Wi-Fi», чтобы увидеть постоянный физический MAC-адрес устройства, и скопируйте его.
- Выключите Wi-Fi на телефоне: Временно отключите Wi-Fi на смартфоне, чтобы не создавать конфликт дублирующихся адресов в сети отеля, и переключитесь на сеть дорожного роутера.
- Вставьте MAC в роутер: Откройте панель управления роутера (192.168.8.1), перейдите в Network > MAC Clone, вставьте MAC-адрес телефона в поле WAN Clone и нажмите Apply. Шлюз отеля мгновенно примет роутер за ваш уже подтвержденный смартфон!
Способ 2: Временное отключение защиты от DNS Rebinding
Современные прошивки на базе OpenWrt содержат встроенный механизм безопасности DNS Rebinding Attack Protection, блокирующий публичные домены, разрешающиеся в приватные IP-диапазоны (RFC 1918). Поскольку порталы отелей перенаправляют пользователей на локальные адреса вроде 10.0.0.1 или 172.16.0.1, роутер считает это атакой и обрывает соединение.
Решение: В панели роутера перейдите в Network > DNS и временно отключите опцию DNS Rebinding Protection. Перезагрузите страницу входа, а после успешной авторизации включите защиту обратно.
Способ 3: Принудительный переход на незашифрованный HTTP (обход HSTS)
Современные браузеры используют строгие правила HSTS для популярных сайтов вроде Google или Яндекса. Браузер отклоняет незашифрованное перенаправление отеля и показывает красное предупреждение безопасности. Чтобы вызвать окно входа, откройте приватную вкладку и введите адрес одного из сайтов без SSL:
http://neverssl.com(самый надежный эталон)http://captive.apple.com/hotspot-detect.html(официальный проверочный адрес Apple)http://connectivitycheck.gstatic.com/generate_204(проверочный адрес Android)http://1.1.1.1(прямой запрос по IP-адресу без участия DNS)
Способ 4: Изменение локальной подсети IP для устранения конфликта шлюзов
Если внутренняя сеть отеля раздает IP-адреса диапазона 192.168.8.x и ваш роутер использует тот же адрес 192.168.8.1 на стороне LAN, таблица маршрутизации выходит из строя (Subnet Conflict).
Решение: В настройках роутера откройте Network > LAN и измените локальный IP на нестандартный, например 192.168.12.1 или 10.99.1.1. Сохраните настройки и переподключитесь.
Способ 5: Обход корпоративного контроля TTL (Time-To-Live)
Продвинутые шлюзы (Nomadix, Cisco Meraki) анализируют значение поля TTL в сетевых пакетах. Компьютер отправляет пакет со стандартным TTL = 64. Проходя через промежуточный роутер, значение уменьшается на 1 (становится 63). Шлюз фиксирует наличие роутера и блокирует интернет.
Решение: В расширенном интерфейсе OpenWrt (LuCI) перейдите в Network > Firewall > Custom Rules и добавьте команду:
iptables -t mangle -A POSTROUTING -j TTL --ttl-set 65Это правило заставляет роутер отправлять исходящие пакеты со значением 65, так что на отельный шлюз они приходят с эталонным значением 64, полностью маскируя роутер под прямой компьютер.
Беспроводной повторитель WISP против настенной розетки Ethernet в отеле
Во многих номерах бизнес-отелей сохранились настенные порты RJ45 возле рабочего стола. Сравните особенности проводного подключения и беспроводного ретранслятора WISP:
| Технический критерий | Режим беспроводного повторителя (WISP) | Настенная розетка Ethernet |
|---|---|---|
| Удобство и размещение | Полностью без проводов, работает в любой точке комнаты. | Требует наличия активного порта и плоского кабеля Cat6. |
| Потери скорости и пропускной способности | Падение скорости до 50% на роутерах с общим радиоканалом. | 100% честная скорость канала без потерь на ретрансляцию. |
| Устойчивость к помехам | Зависит от загруженности частот 2.4/5 ГГц и толщины бетонных стен. | Полное отсутствие радиопомех, минимальный пинг и стабильный сигнал. |
| Прохождение страницы входа | Стандартная авторизация через веб-интерфейс. | Авторизация по-прежнему требуется, но радиосбои исключены. |
Совет профессионала: Всегда возите с собой тонкий плоский кабель Cat6 длиной 2 метра. Если в номере есть работающая сетевая розетка, вы получите вдвое большую скорость и стабильную связь без зависаний видеозвонков.
Рекомендуемые дорожные роутеры для работы с Captive Portal отелей
Далеко не каждый домашний роутер поддерживает режим WISP и продвинутое клонирование MAC-адресов. Мы рекомендуем две проверенные модели от GL.iNet:
GL.iNet GL-MT3000 (Beryl AX)
Оснащен WAN-портом 2.5GbE, 2-ядерным процессором 1.3 ГГц и аппаратным ускорением WireGuard до ~300 Мбит/с. Золотой стандарт для отелей с быстрым клонированием MAC и обходом порталов в фирменном приложении.
- ✓ Мастер обхода Captive Portal в мобильном приложении
- ✓ Высокая скорость WireGuard (~300 Мбит/с)
- ✓ Порт USB 3.0 для раздачи интернета 5G со смартфона
GL.iNet GL-AXT1800 (Slate AX)
4-ядерный процессор Qualcomm корпоративного класса, 3 гигабитных порта Ethernet и слот для карт памяти MicroSD (до 512 ГБ) для локального стриминга фильмов без расхода отельного трафика.
- ✓ Поддерживает до 120 подключенных клиентов
- ✓ Встроенное хранилище NAS на картах MicroSD
- ✓ Аппаратный переключатель режимов на корпусе
Хотите сравнить все 7 популярных моделей, включая бюджетные роутеры дешевле $45 и портативные устройства со встроенным аккумулятором? Читайте наш подробный гид по лучшим дорожным роутерам 2026 года.