Die Dilemma: Waarom Hotel-Wi-Fi Probleme Skep vir Persoonlike Toestelle
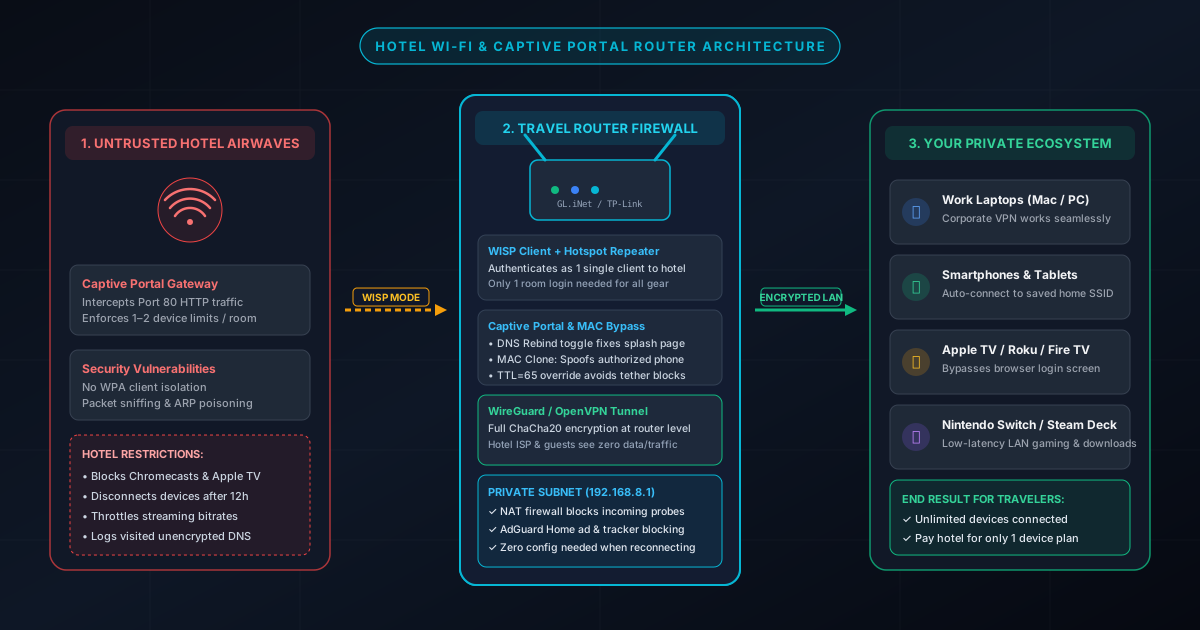
Hotelle en vakansie-oorde ontwerp hul draadlose netwerke om kamerfakturering te beheer, datagebruik te beperk en wettige aanspreeklikheid te reguleer via aantekenportale (captive portals). Hierdie verouderde infrastruktuur skep egter groot frustrasie vir reisigers met verskeie slimtoestelle:
- Streng Toestelbeperkings: Baie hotelle (veral in Europa, Asië en luukse oorde) laat slegs 1 of 2 toestelle per kamer toe. Om 'n derde toestel te koppel, kos dikwels 'n stewige daaglikse fooi van $10 tot $20.
- Stroomtoestelle Sonder Webblaaiers Misluk: Apple TV, Chromecast, Roku en Nintendo Switch het nie volwaardige webblaaiers nie. Wanneer hulle direk aan die hotel-Wi-Fi koppel, raak hulle vasgevang op die portaal en kan nie aanteken nie.
- Geen Kliënt-Isolasie (Sekuriteitsrisiko): Op tipiese openbare hotel-Wi-Fi deel alle gaste dieselfde uitsaaidomein. Enigeen met Wireshark of ARP-spoofing-nutsmiddels kan ongeënkripteerde verkeer dophou en oop poorte op jou skootrekenaar skandeer.
'n Toegewyde sakreisroeteerder los al drie hierdie probleme tegelyk op. Deur in WISP-modus (Wireless Internet Service Provider) te werk, koppel die roeteerder aan die hotel-Wi-Fi as 'n enkele geverifieerde kliënt op sy WAN-radio, terwyl dit 'n veilige, privaat Wi-Fi-netwerk agter 'n NAT-brandmuur vir al jou toestelle uitsaai.
Stap-vir-Stap Gids: Hoe om 'n Reisroeteerder aan Hotel-Wi-Fi te Koppel
Volg hierdie beproefde kontrolelys wanneer jy by 'n nuwe hotel, gastehuis of lughawe aankom:
Stap 1: Koppel Krag aan die Roeteerder en Kies die Regte Plasing
Koppel jou reisroeteerder aan 'n 5V/2A of 5V/3A USB-C-muurlaaier of kragbank. Wenk oor kamerfisika: Moet nooit die roeteerder agter die hoteltelevisie of binne 'n metaalkas plaas nie. Platpaneel-TV's bevat swaar elektromagnetiese metaalskerms wat Wi-Fi-seine met 15 tot 25 dB kan verswak, wat lei tot pakkieverlies. Plaas die roeteerder op 'n lessenaar met direkte siglyn na die gangdeur waar die hotel se toegangspunt (AP) geleë is.
Stap 2: Koppel aan Jou Roeteerder se Privaat Wi-Fi-Netwerk
Maak Wi-Fi-instellings op jou slimfoon of skootrekenaar oop en koppel aan jou reisroeteerder se privaat uitsending (die SSID is op die etiket onderaan gedruk, bv. GL-MT3000-xxx). Moenie in hierdie stap aan die hotel se netwerk koppel nie.
Stap 3: Maak die Administrasiekonsole Oop
Maak jou webblaaier oop en gaan na die roeteerder se standaard-IP-adres (gewoonlik http://192.168.8.1 vir GL.iNet of http://192.168.1.1 vir ander stelsels). Teken in met jou administrasiewagwoord.
Stap 4: Skandeer en Koppel aan die Hotel-Wi-Fi (WISP-Herhalermodus)
In die beheerpaneel, gaan na Internet, klik op Repeater en kies Scan. Kies die hotel se oop gaste-Wi-Fi en klik op Join (Koppel).
Stap 5: Teken in op die Hotel se Aantekenportaal (Captive Portal)
Sodra die roeteerder se WAN-radio gekoppel is, maak 'n nuwe webblad op jou slimfoon of skootrekenaar oop en besoek 'n ongeënkripteerde webwerf soos http://neverssl.com. Die hotel se aantekenskerm sal onmiddellik verskyn. Voer jou kamernommer en van in om die proses te voltooi.
Stap 6: Bevestig Internettoegang en Aktiveer WireGuard VPN
Nadat jy suksesvol aangemeld het, sal alle toestelle wat aan jou reisroeteerder gekoppel is, outomaties internettoegang hê. Gaan terug na die roeteerder se paneel en skakel WireGuard VPN aan om alle uitgaande verkeer teen gierige oë te enkripteer.
Die 5 Betroubare Tegniese Oplossings Wanneer Hotel-Wi-Fi Weier om te Werk
As die portaalskerm weier om te laai of vashaak, gebruik hierdie 5 gevorderde tegniese stappe:
Oplossing 1: Kloon die MAC-Adres van 'n Reeds Geverifieerde Slimfoon
Sommige netwerke weier om roeteerders deur te laat. MAC-adreskloning (MAC Cloning) is die doeltreffendste metode om hierdie beperking te omseil:
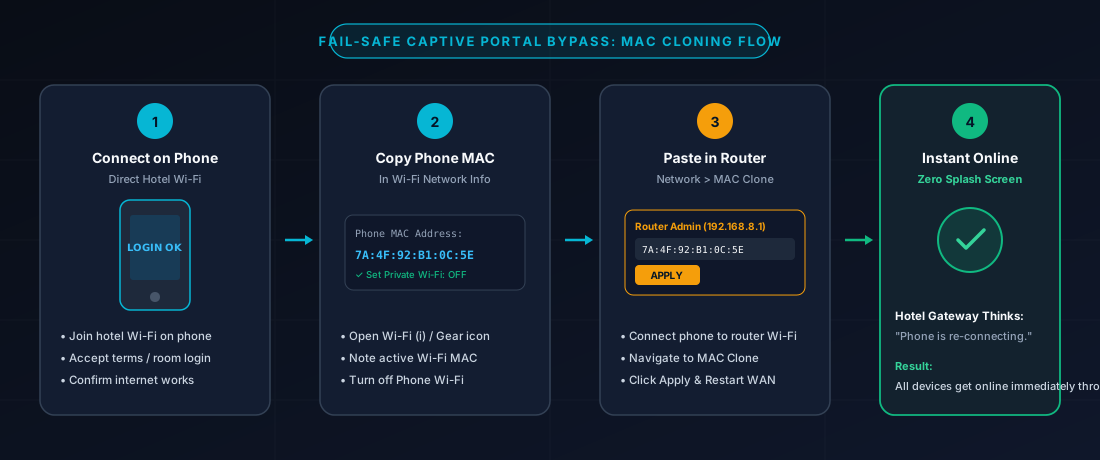
MAC-kloningsproses: magtig eers jou slimfoon op die hotelnetwerk en dra dan sy goedgekeurde identiteit oor na die reisroeteerder se WAN-poort.
- Magtig jou slimfoon eerste: Ontkoppel jou foon van die reisroeteerder en koppel direk aan die hotel-Wi-Fi. Voltooi die kamernommer-aantekening en bevestig dat internet werk.
- Vind die hardeware-MAC-adres: In jou foon se Wi-Fi-instellings, skakel "Privaat Wi-Fi-adres" af sodat die regte fisiese MAC-adres vertoon word, en kopieer die 12 heksadesimale karakters.
- Skakel foon se Wi-Fi af: Skakel jou slimfoon se Wi-Fi tydelik af om duplikaatadres-konflikte op die hotelnetwerk te voorkom, en herkoppel aan jou reisroeteerder.
- Plak die MAC in die roeteerder: Maak die roeteerderpaneel oop (192.168.8.1), gaan na Network > MAC Clone, plak jou foon se MAC-adres in die WAN Clone-veld en klik op Apply. Die hotel se stelsel sal die roeteerder dadelik herken as die goedgekeurde slimfoon!
Oplossing 2: Deaktiveer DNS Rebinding-Beskerming Tydelik
OpenWrt-roeteerders bevat DNS Rebinding Attack Protection, wat verhoed dat openbare domeine na private IP-reekse (RFC 1918) herlei word. Aangesien hotelle dikwels na interne adresse soos 10.0.0.1 of 172.16.0.1 herlei, blokkeer die roeteerder dit as 'n sekuriteitsbedreiging.
Oplossing: In die roeteerder se instellings, gaan na Network > DNS en skakel DNS Rebinding Protection tydelik af. Herlaai die aantekenskerm, en skakel die beskerming weer aan sodra jy gekoppel is.
Oplossing 3: Dwing die Webblaaier na Ongeënkripteerde HTTP (Omseil HSTS)
Moderne webblaaiers dwing HSTS af op gewilde webwerwe soos Google. As jy probeer om hierdie werwe oop te maak, weier die blaaier die hotel se ongeënkripteerde herleiding en wys 'n rooi sekuriteitswaarskuwing. Maak 'n privaat venster oop en tik een van hierdie suiwer HTTP-adresse in:
http://neverssl.com(wêreldwyd die betroubaarste opsie)http://captive.apple.com/hotspot-detect.html(Apple se amptelike toetswerf)http://connectivitycheck.gstatic.com/generate_204(Android se toetswerf)http://1.1.1.1(direkte IP-versoek sonder DNS)
Oplossing 4: Verander die Plaaslike Subnet-IP om Gateway-Konflikte te Vermy
As die hotel IP-adresse in die reeks 192.168.8.x uitdeel en jou reisroeteerder ook 192.168.8.1 op die LAN gebruik, ontstaan daar 'n roeteringsbotsing (Subnet Conflict).
Oplossing: In die roeteerderpaneel, gaan na Network > LAN en verander die IP na 'n ongewone reeks soos 192.168.12.1 of 10.99.1.1. Stoor en herkoppel.
Oplossing 5: Omseil Korporatiewe TTL-Inspeksie
Gevorderde stelsels soos Nomadix of Cisco Meraki monitor die Time-To-Live (TTL)-waarde van netwerkpakkies. Rekenaars stuur gewoonlik pakkies met TTL = 64. Wanneer dit deur 'n roeteerder gaan, daal dit na 63. Die stelsel merk die roeteerder en blokkeer toegang.
Oplossing: In die OpenWrt-koppelvlak (LuCI), gaan na Network > Firewall > Custom Rules en voeg hierdie reël by:
iptables -t mangle -A POSTROUTING -j TTL --ttl-set 65Hierdie reël laat die roeteerder pakkies met TTL 65 uitstuur, sodat dit by die hotel se gateway teen presies 64 aankom en soos 'n gewone direkte rekenaar lyk.
Draadlose WISP-Herhaling teenoor Hotel Ethernet-Muursokke
Baie hotelkamers het 'n RJ45 Ethernet-muurprop naby die lessenaar. Hier is hoe die bedrade opsie met die draadlose WISP-modus vergelyk:
| Tegniese Maatstaf | Draadlose Herhalermodus (WISP) | Ethernet-Muursok (Kabel) |
|---|---|---|
| Gerief en Installasie | Heeltemal koordloos, werk op enige plek in die kamer. | Vereis 'n aktiewe muursok en 'n plat Cat6-kabel. |
| Spoedverlies en Bandwydte | Kan tot 50% spoed verloor op toestelle wat dieselfde radio deel. | 100% lynspoed sonder heruitsaaiverliese. |
| Weerstand teen Steurings | Onderhewig aan 2.4/5GHz-opeenhoping en dik betonmure. | Geen radiosteuring nie, minimale ping en uiters stabiel vir oproepe. |
| Hantering van Aantekenportaal | Vereis standaard-aanmelding via webblaaier. | Vereis dikwels steeds aanmelding, maar skakel radioprobleme uit. |
Wenk vir reisigers: Pak altyd 'n plat Cat6-netwerkkabel van 2 meter in jou tas. As die kamer 'n werkende muursok het, kry jy aansienlik hoër snelhede en 'n rotsvaste verbinding vir videovergaderings.
Aanbevole Reisroeteerders vir Hotel Aantekenportale
Nie alle gewone tuisroeteerders beskik oor WISP en gevorderde MAC-kloning nie. Ons beveel die volgende twee modelle van GL.iNet aan:
GL.iNet GL-MT3000 (Beryl AX)
Toegerus met 'n 2.5GbE WAN-poort, dubbelkern 1.3GHz-verwerker en WireGuard-versnelling tot ~300 Mbps. Die toonaangewende model om hotelportale met 1-klik MAC-kloning te oorkom.
- ✓ 1-Klik aantekenportaal-hulp in die toepassing
- ✓ Vinnige WireGuard-spoed (~300 Mbps)
- ✓ USB 3.0-poort vir foon-5G-tethering
GL.iNet GL-AXT1800 (Slate AX)
Aangedryf deur 'n Qualcomm vierkern-verwerker, 3 Gigabit Ethernet-poorte en 'n MicroSD-gleuf (tot 512GB) vir plaaslike medialêers sonder om hoteldata te gebruik.
- ✓ Ondersteun tot 120 gekoppelde toestelle gelyktydig
- ✓ Ingeboude MicroSD NAS-lêerbediener
- ✓ Fisiese modusskakelaar aan die kant
Wil jy al 7 toptrajekte vergelyk, insluitend begrotingsopsies onder $45 en modelle met ingeboude batterye? Lees ons omvattende gids oor die beste reisroeteerders getoets vir 2026.